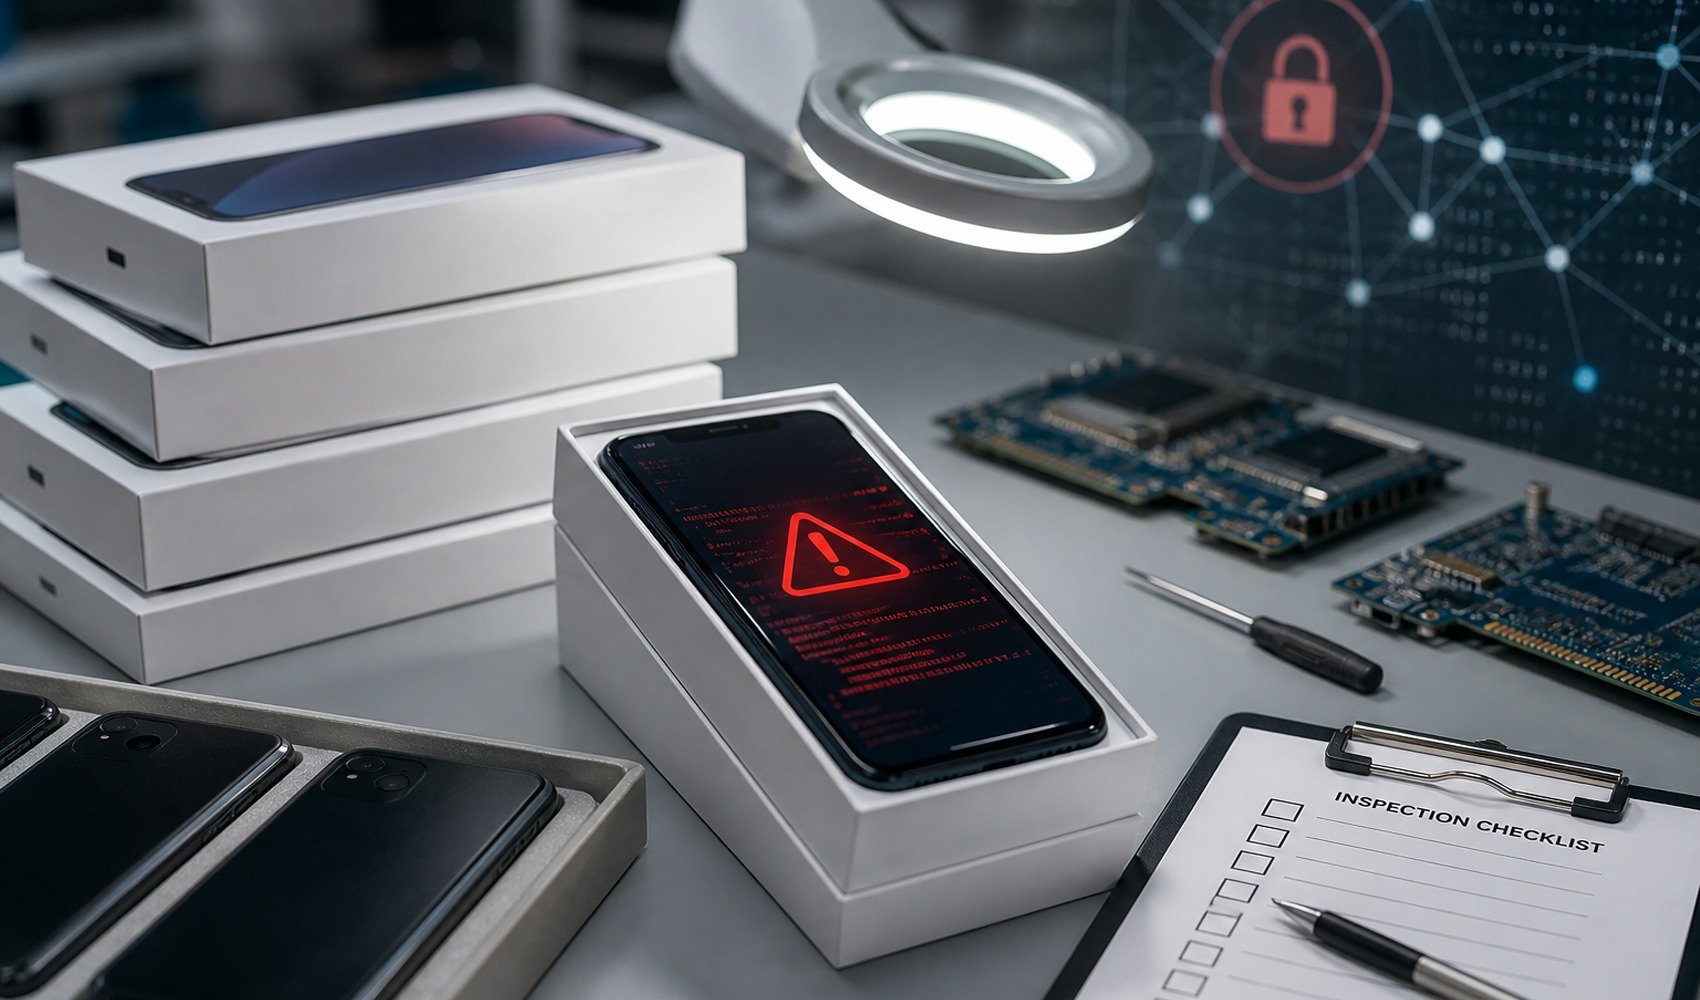
La société de cybersécurité Bitdefender a signalé que certains téléphones Android sont infectés par des logiciels malveillants avant même d'arriver entre les mains des utilisateurs. Selon l'étude, les attaquants ont infiltré la chaîne d'approvisionnement des appareils pour intégrer des codes malveillants au niveau du logiciel système.
Les conclusions pointent vers des modèles de certains fabricants basés en Chine, particulièrement dans le segment des téléphones abordables et robustes. Parmi les appareils touchés, on compte les modèles Doogee S200 X, Doogee Fire 3 Max et Cubot KINGKONG X. L'étude précise également que des logiciels malveillants similaires ont été détectés sur des téléphones contrefaits imitant des marques connues.
Selon l'évaluation de Bitdefender, le problème ne se limite pas à un pays spécifique. Il est indiqué que les logiciels malveillants ont atteint des milliers d'appareils dans plus de 150 pays, dont les États-Unis, la France, l'Italie, l'Allemagne, l'Espagne, le Mexique et le Brésil.
SOUPÇON D'INFILTRATION DE LA CHAÎNE D'APPROVISIONNEMENT
Les chercheurs soulignent que les codes malveillants, observés principalement sur des appareils équipés de processeurs MediaTek, sont capables d'obtenir des privilèges élevés sur le système. Cela ouvre la porte aux attaquants pour interférer avec les applications installées et exécuter du code à distance sans le consentement de l'utilisateur.
Il est souligné que cette attaque diffère d'un cas classique d'« installation d'application malveillante ». Comme les codes malveillants sont intégrés au logiciel système des appareils, la menace peut être active dès la première mise en marche du téléphone. Par conséquent, la simple désinstallation d'une application suspecte ne suffit pas toujours à nettoyer l'appareil.
Bitdefender a annoncé que l'infrastructure du logiciel malveillant téléchargeait différentes applications dans une seconde phase, et que 32 applications malveillantes ont été identifiées dans ce cadre. Il a été noté que ces applications peuvent se faire passer pour des outils ordinaires tels que des applications météo, des gestionnaires de fichiers, des verrouilleurs d'applications ou des éditeurs audio.
Une part importante des activités détectées concerne la fraude publicitaire. Les applications malveillantes peuvent générer de fausses vues en diffusant des publicités via des fenêtres invisibles pour l'utilisateur. Ainsi, même si le propriétaire du téléphone n'effectue aucune action, son appareil peut être utilisé en arrière-plan pour générer des revenus.
L'étude indique également que le risque ne s'arrête pas là. Certaines applications communiquent avec des serveurs de commande et de contrôle appartenant aux attaquants, et les téléphones compromis peuvent être utilisés comme des proxys, permettant de rediriger le trafic réseau via les appareils des victimes.
Selon les experts, de tels cas soulignent l'importance du contrôle de la chaîne d'approvisionnement dans la sécurité des appareils mobiles. Les logiciels malveillants installés au niveau du système ne peuvent pas toujours être facilement éliminés par les mesures habituelles que les utilisateurs peuvent prendre après l'achat de l'appareil.
Source de l'actualité: 12punto