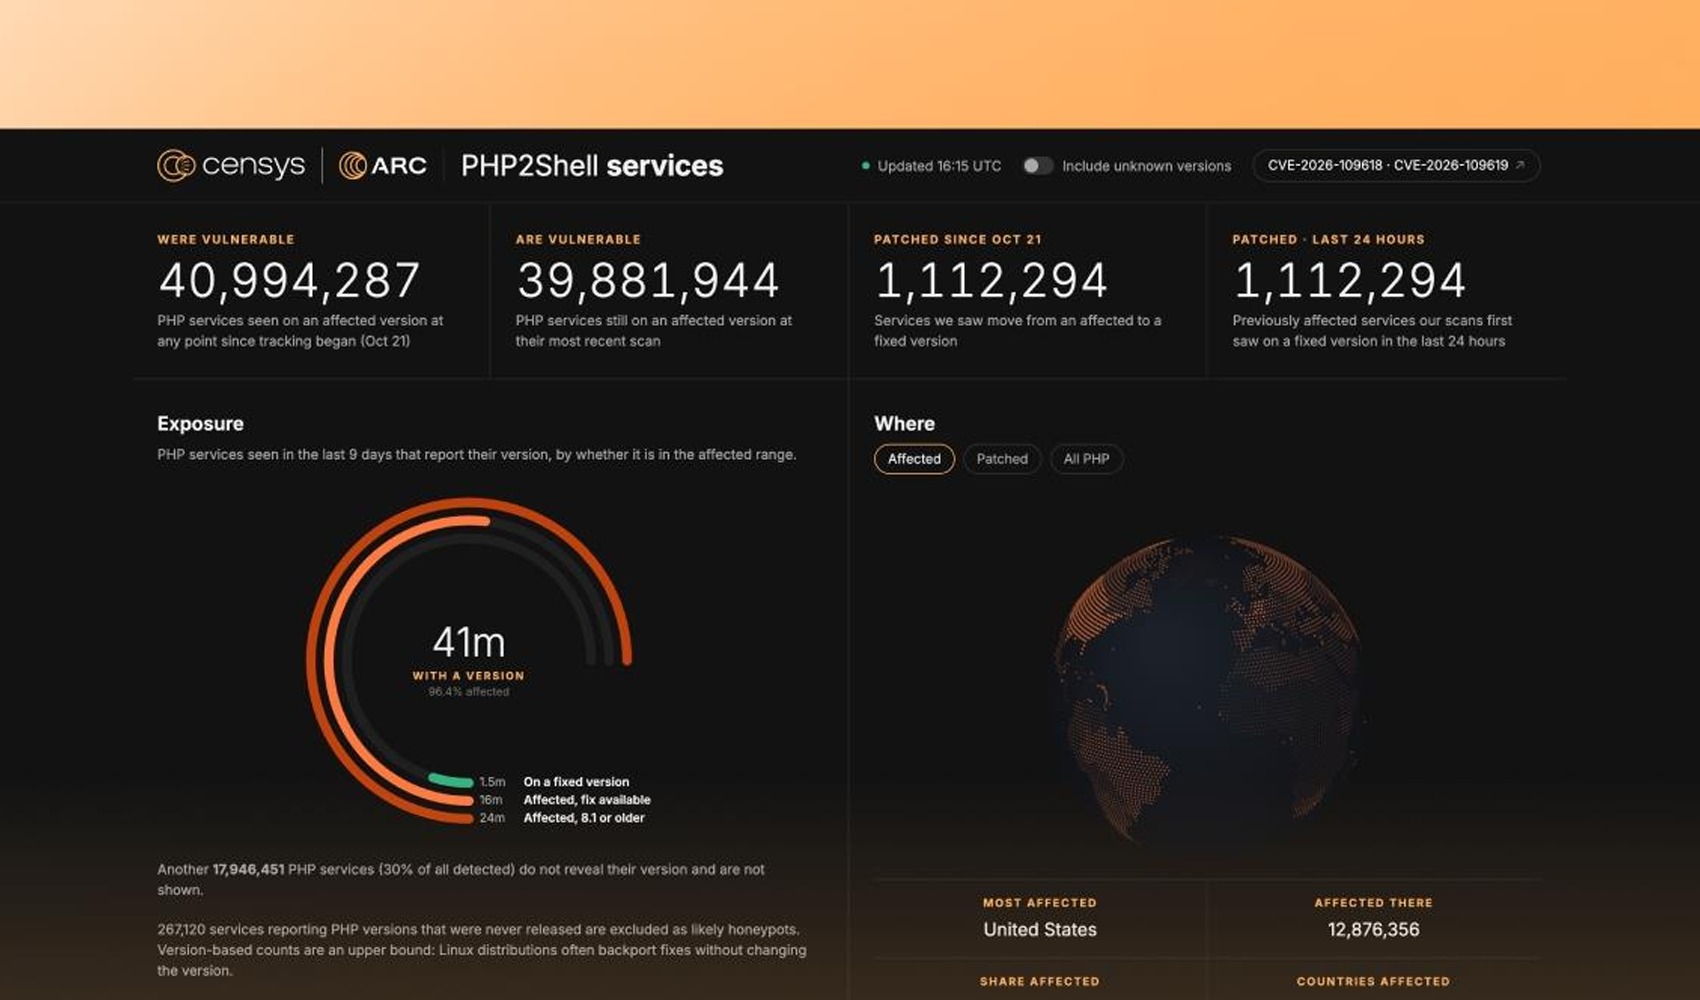
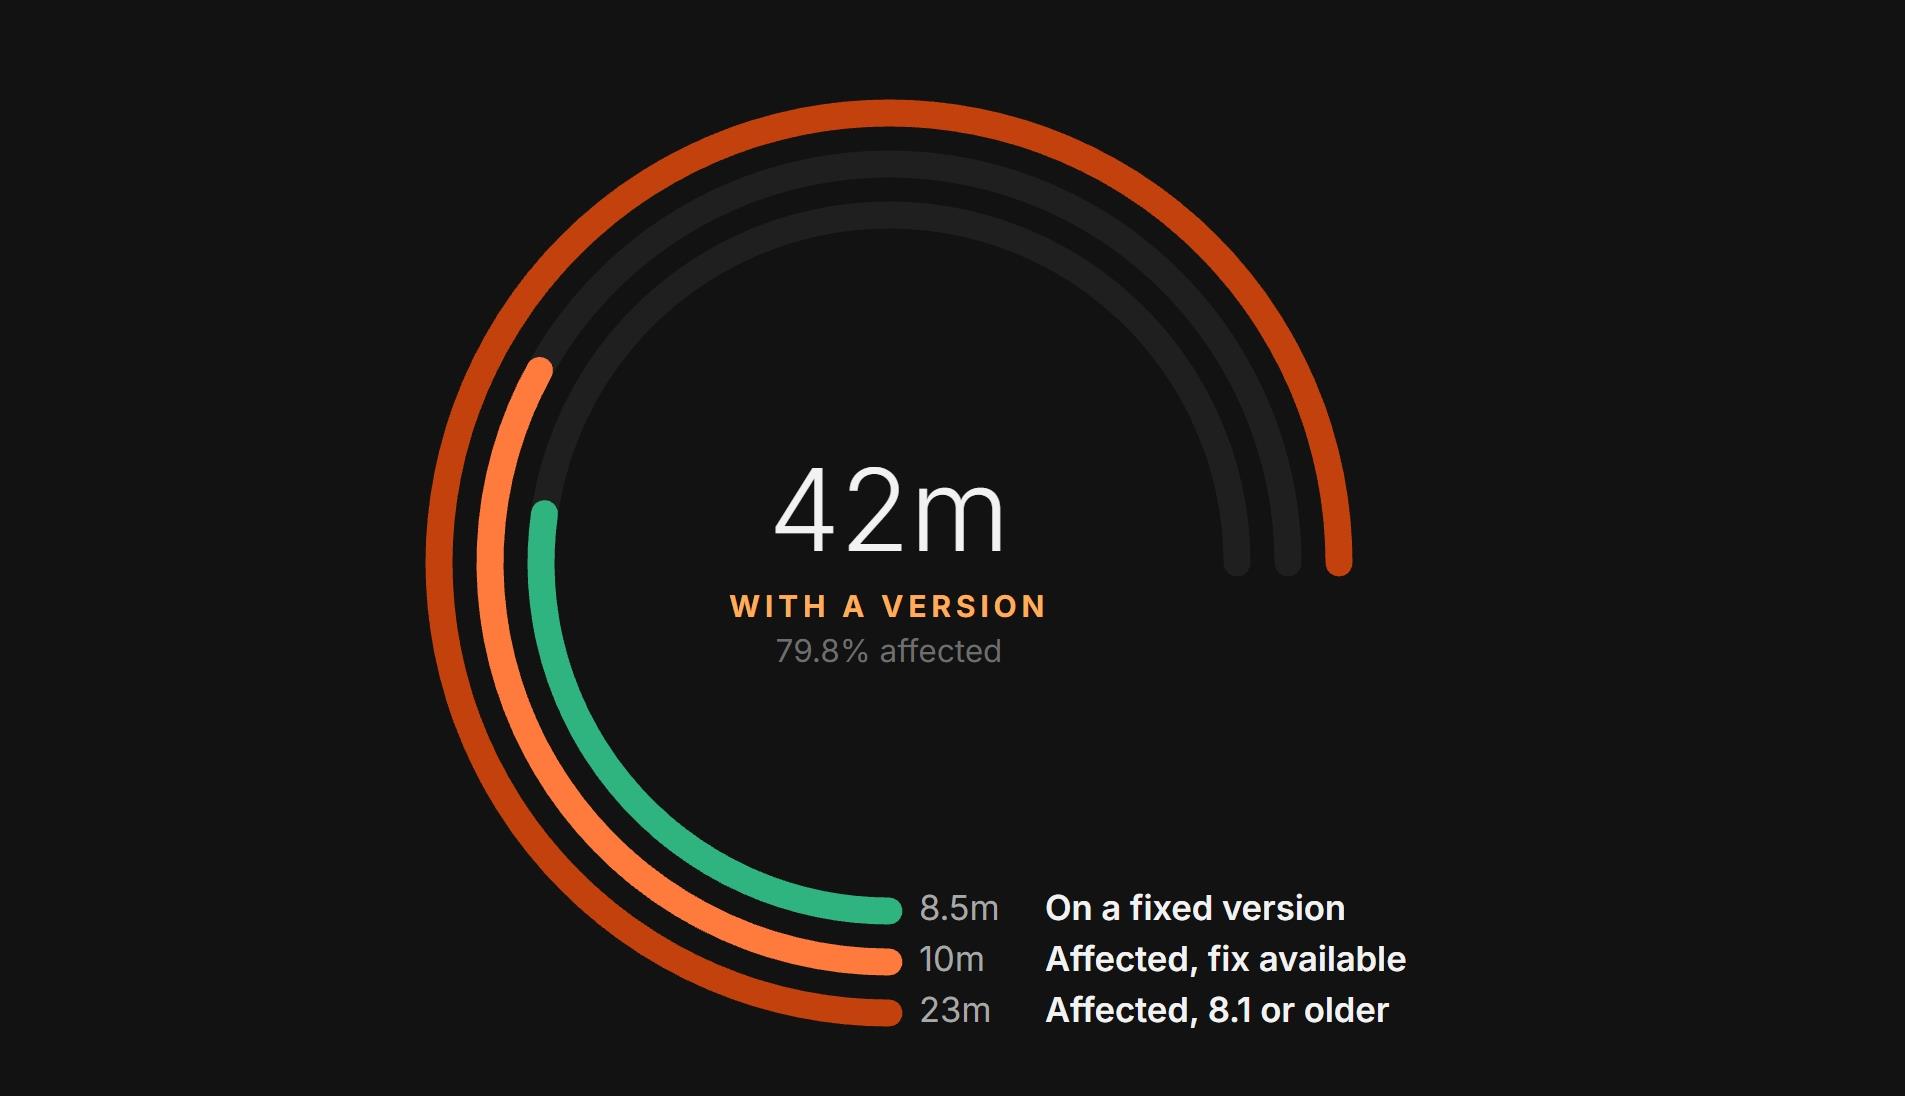
Le tableau de bord de suivi en temps réel publié par la société de cybersécurité Censys concernant les vulnérabilités baptisées PHP2Shell a révélé que d'anciennes versions de PHP sont encore largement utilisées dans le monde. Selon les données du tableau de bord, depuis le début du suivi le 21 octobre, le nombre de services identifiés comme utilisant des versions de PHP vulnérables a atteint 41 433 822. Lors des derniers scans, il a été constaté que 33 500 304 services fonctionnent toujours avec une version de PHP vulnérable.
Censys a déterminé qu'au cours de la même période, 7 943 892 services sont passés à des versions corrigées. Parmi eux, 7 241 171 ont été observés avec une version corrigée au cours des dernières 24 heures. Cependant, la mesure utilisée par l'entreprise ne reflète pas directement le nombre de serveurs ou d'institutions ; comme un serveur peut héberger plusieurs sites web ou services, chaque service est considéré comme un enregistrement distinct.
LES DONNÉES TURQUES ATTIRENT L'ATTENTION
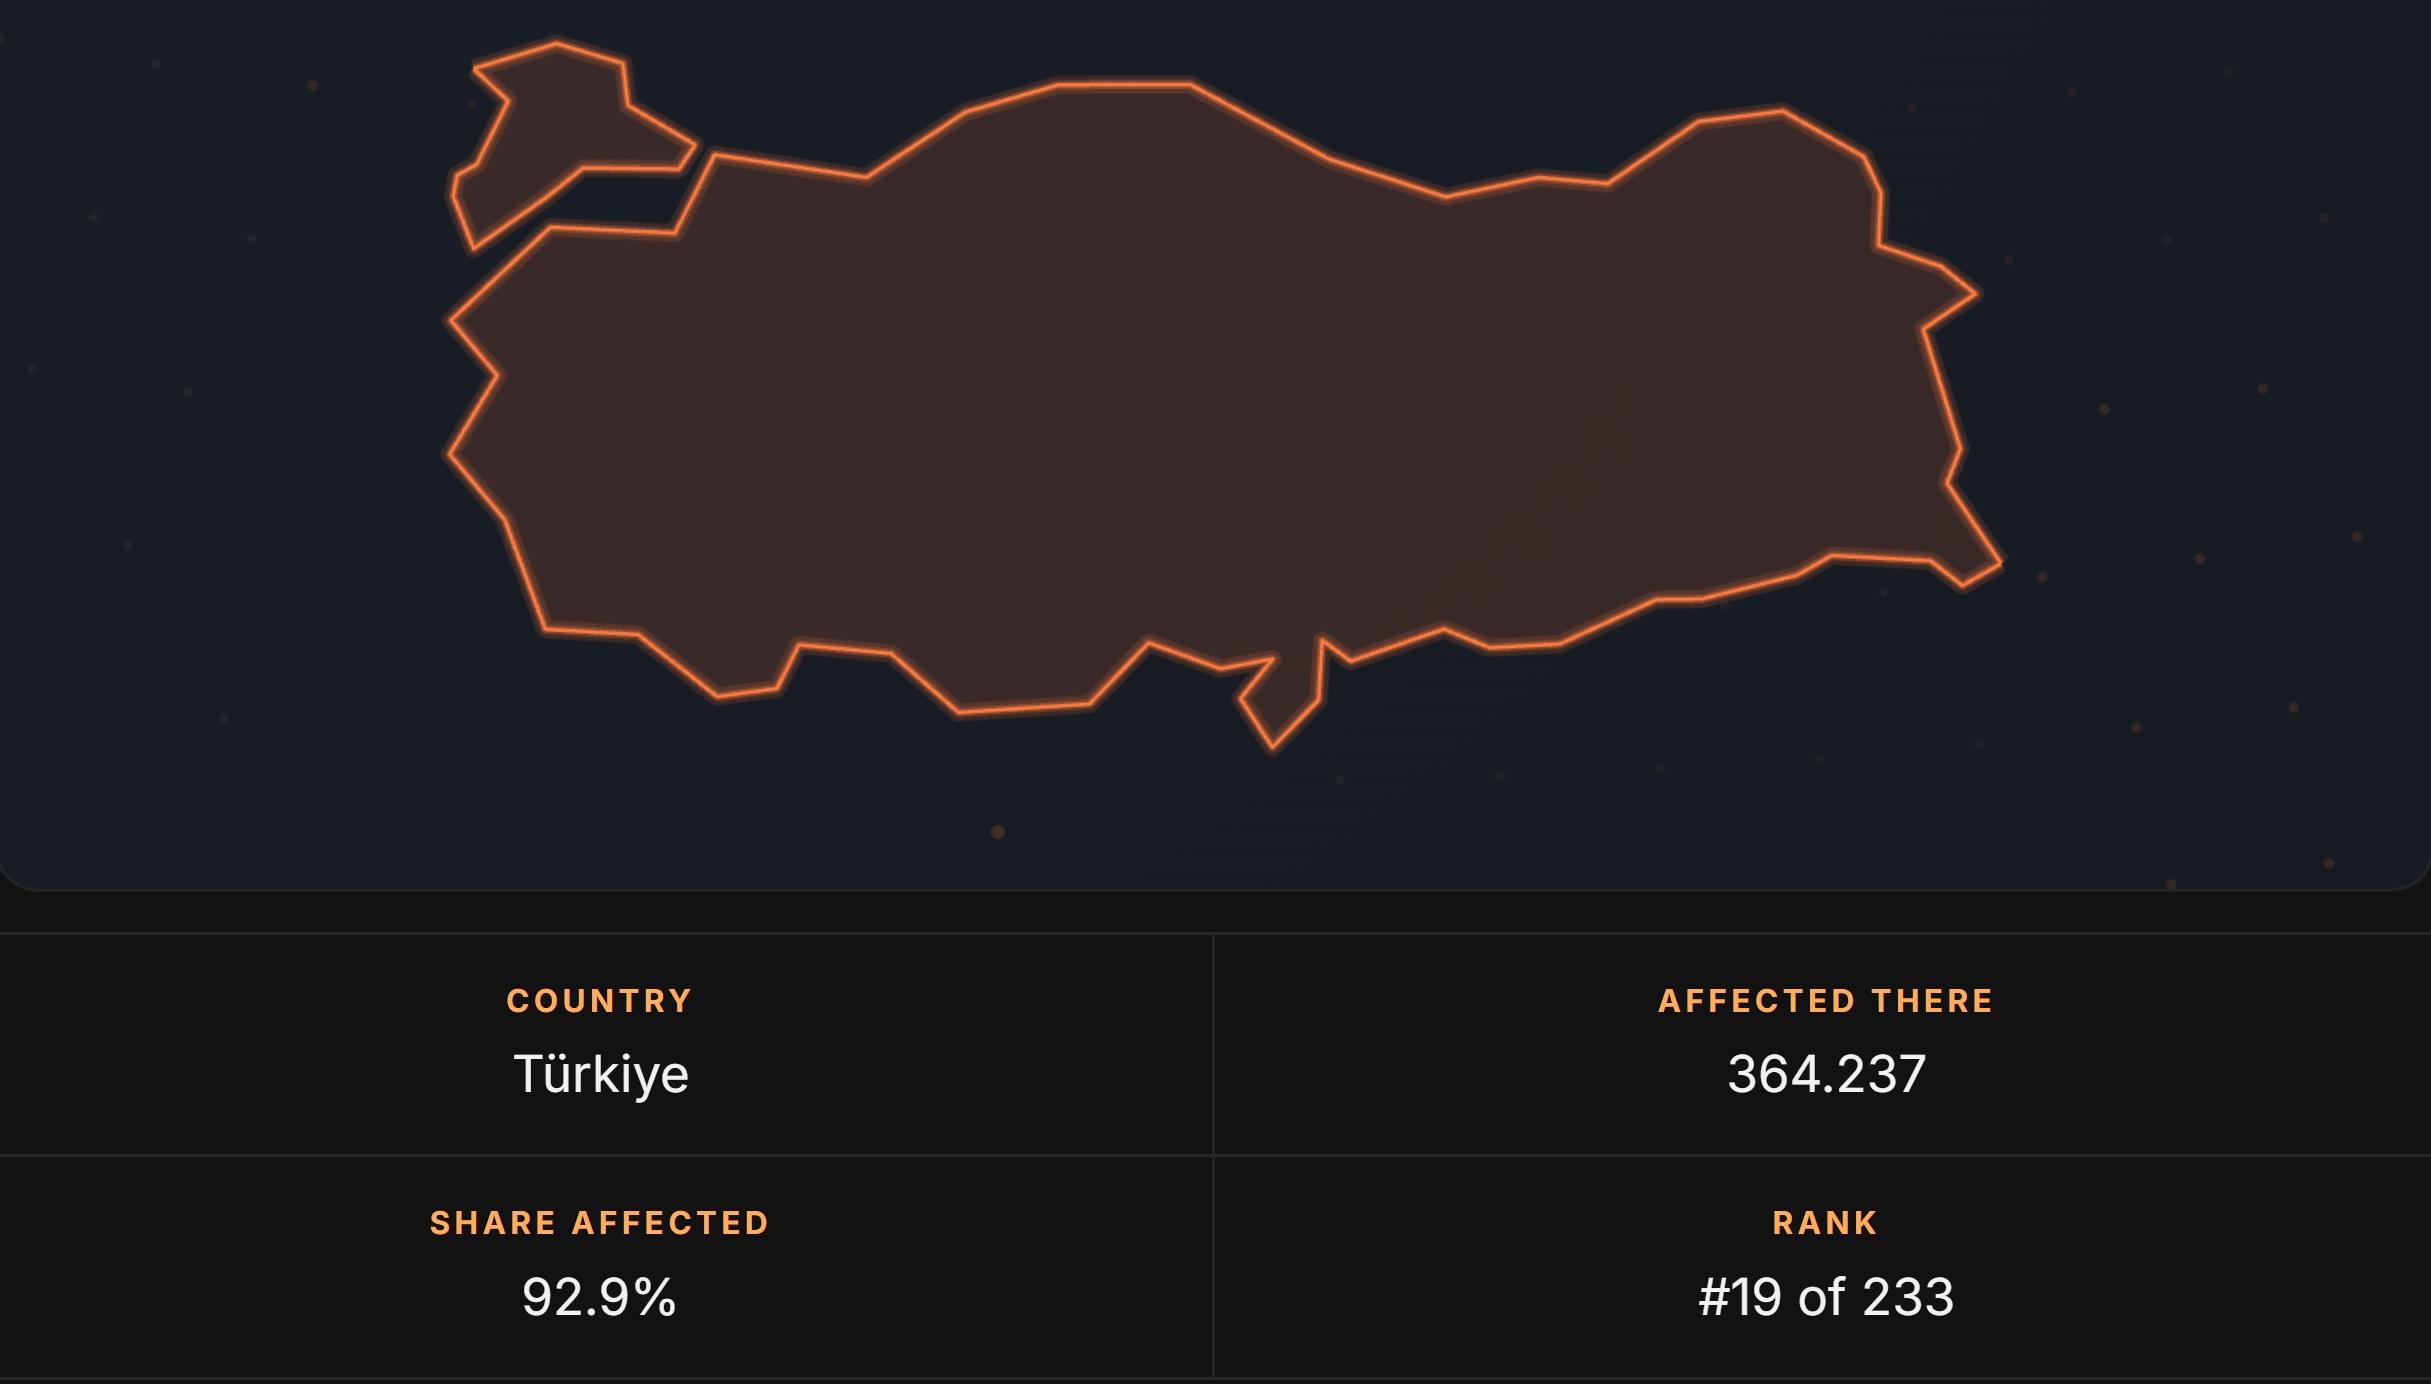
Selon le tableau par pays, 364 237 services PHP en Turquie apparaissent parmi les versions vulnérables. Ce chiffre correspond à 92,9 % des services PHP basés en Turquie qui révèlent leurs informations de version. La Turquie s'est classée 19e sur 233 pays et régions dans le classement établi en fonction du nombre et du taux de services vulnérables.
Cependant, ces données ne signifient pas que tous les sites web ou serveurs en Turquie sont nécessairement vulnérables aux attaques. La classification de Censys repose sur les versions de PHP signalées lors des scans. Étant donné que certaines distributions Linux peuvent appliquer des correctifs de sécurité de manière rétroactive sans modifier le numéro de version, certains systèmes réellement corrigés peuvent apparaître dans la catégorie des versions vulnérables.
UN DEGRÉ DE SÉVÉRITÉ DE 9,2 POUR LES FAILLES
PHP2Shell couvre deux vulnérabilités critiques suivies sous les codes CVE-2026-109618 et CVE-2026-109619. Ces failles, résultant d'erreurs dans la gestion de la mémoire de PHP, peuvent permettre à des attaquants d'exécuter du code à distance sans authentification dans des conditions appropriées. Par conséquent, des risques graves tels que l'accès aux fichiers et aux bases de données sur les systèmes touchés sont soulevés. Un degré de sévérité de 9,2 sur 10 a été attribué aux deux vulnérabilités.
Les failles ont été identifiées grâce aux contributions des chercheurs de Calif et Wiz dans le cadre des travaux menés sous l'initiative Patch the Planet d'OpenAI. Les chercheurs en sécurité ont mis en lumière des problèmes restés longtemps inaperçus dans PHP, en utilisant également des outils assistés par intelligence artificielle. Alors que les vulnérabilités ont été rendues publiques le 21 octobre 2026, l'équipe PHP a publié le même jour les nouvelles versions contenant les correctifs de sécurité.
Suite à l'annonce, des tentatives d'exploitation ont également été signalées. AWS a rapporté avoir détecté une tentative provenant d'une adresse IP anonyme sur un système honeypot le 17 octobre, quatre jours avant l'annonce. Du côté de Cloudflare, des tentatives d'attaque ayant commencé avant l'annonce et s'étant accélérées par la suite ont également été observées.
L'équipe PHP a publié les versions PHP 8.2.35, 8.3.36, 8.4.27 et 8.5.12 pour corriger les failles. Comme aucune mise à jour de sécurité officielle n'est proposée pour PHP 8.1 et les branches antérieures, les systèmes utilisant ces versions doivent être migrés vers une version de PHP prise en charge.
Source de l'actualité: 12punto