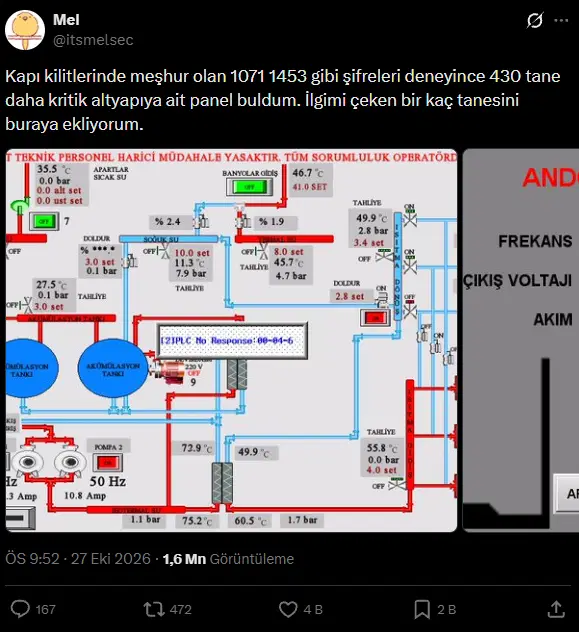
La cybersécurité des infrastructures critiques en Turquie, telles que les systèmes de gestion de l'eau, des eaux usées et des vannes, est au cœur d'une nouvelle controverse. Un chercheur en cybersécurité utilisant le nom d'utilisateur « itsmelsec » sur les réseaux sociaux a affirmé avoir identifié 430 nouveaux panneaux de contrôle industriels accessibles via Internet et a prétendu avoir pu accéder à certains d'entre eux à l'aide de mots de passe faciles à deviner.
Selon les publications du chercheur, les mots de passe testés incluaient les séquences numériques « 1071 » et « 1453 », fréquemment utilisées en Turquie. Les captures d'écran partagées montrent des interfaces de contrôle affichant des informations telles que l'état de fonctionnement des pompes, les niveaux des réservoirs, les valeurs de pression dans les canalisations et la position des vannes.
QUE COUVRENT CES ALLÉGATIONS ?
Les systèmes mentionnés dans les publications incluent des pompes à eau, des stations d'épuration, des conduites d'eau potable, des systèmes d'eau chaude, des vannes de régulation de pression et des écrans de contrôle de régulateurs. Bien que certaines interfaces présentent des options pour démarrer ou arrêter des pompes, ou pour ouvrir et fermer des vannes, cela ne prouve pas en soi que le chercheur soit en mesure d'effectuer une action physique sur ces systèmes.
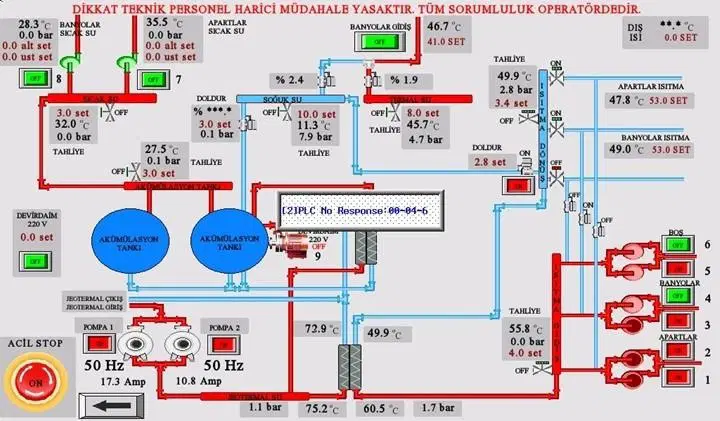
Il a été rapporté que l'une des images portait le logo de l'ASKİ et la mention « Station de pompage des eaux usées de Kuşadası Yeniköy », où le niveau du bassin de la pompe de relevage et les fréquences de fonctionnement de trois pompes étaient surveillés. Un autre écran affichait les logos de l'İLBANK et de l'ASKİ, et était présenté comme une interface de contrôle pour une chambre de vanne de régulation de pression.
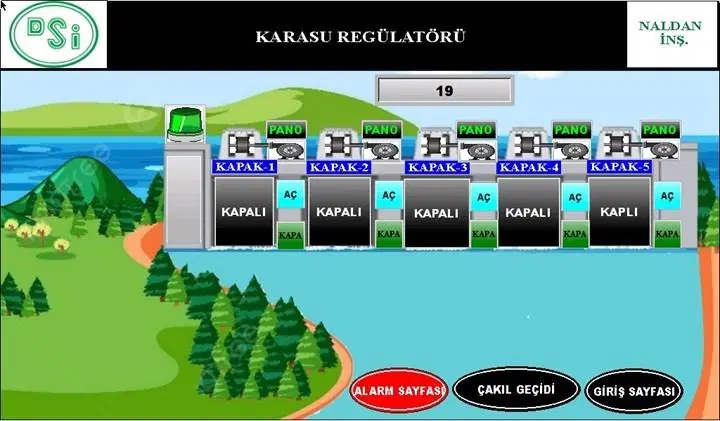
Parmi les images publiées par le chercheur figure également un écran intitulé « Régulateur de Karasu » portant le logo de la DSİ. Ce panneau montre l'état de cinq vannes ainsi que des options d'ouverture et de fermeture. Une autre image, intitulée « Système de contrôle des vannes de la zone industrielle organisée de Şanlıurfa », montre l'état des vannes d'arrivée et de sortie d'eau ainsi que des boutons de commande.
Les systèmes de contrôle industriel sont utilisés pour la gestion à distance de processus physiques tels que le pompage, le stockage, le traitement de l'eau et la surveillance des vannes sur les réseaux. Si ces systèmes sont exposés sur Internet et ne sont pas protégés par des méthodes d'authentification robustes, le risque d'accès non autorisé augmente. L'utilisation de mots de passe faciles à deviner ou par défaut est considérée comme l'un des principaux facteurs aggravant ce risque.
QU'AVAIT DÉCLARÉ L'ASKİ AUPARAVANT ?
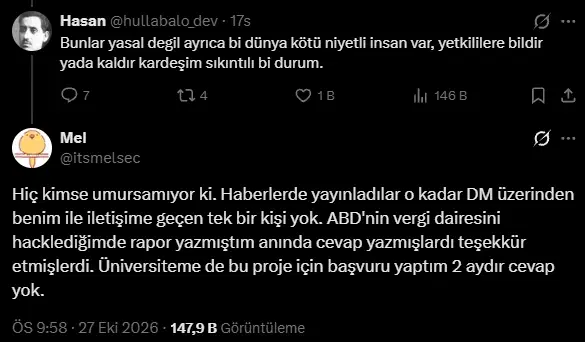
Suite à ces allégations, il n'a pas encore été vérifié de manière indépendante si les écrans partagés appartiennent réellement aux institutions publiques concernées et quel est le niveau d'accès réel. Le chercheur a également affirmé qu'aucune institution ne l'avait contacté concernant les systèmes qu'il prétend avoir exposés.
Le directeur général de l'ASKİ, Memduh Aslan Akçay, avait déclaré lors d'allégations similaires précédentes que les captures d'écran partagées ne correspondaient pas aux systèmes au sein de l'ASKİ. Akçay avait affirmé : « Aucune faille de sécurité n'est apparente, mais nous continuons à effectuer nos contrôles pour assurer notre sécurité. Nous sommes conscients de l'importance de la cybersécurité et nous nous efforçons de maintenir la sécurité au niveau maximal. »
Il reste à voir si les institutions dont le nom ou le logo apparaissent dans les nouvelles publications feront une déclaration distincte concernant ces allégations.
Source de l'actualité: 12punto